
Segurança das contas no trabalho remoto: burlas, palavras-passe e Wi-Fi público
Por SOJI Research · Atualizado 5 de novembro de 2026
Pela equipa editorial da SOJI · Revisto a 5 de novembro de 2026
A segurança das contas no trabalho remoto resume-se a três coisas: distinguir uma oferta de trabalho verdadeira de uma burla, dar a cada plataforma a sua própria palavra-passe e saber o que uma VPN faz e o que não faz. Quem trabalha em plataformas de treino de IA e de freelance corre mais risco nestes três pontos do que a maioria, porque o mesmo email, o mesmo número de telefone e os mesmos dados bancários estão ligados a várias contas ao mesmo tempo.
Principais conclusões
- Segundo a FTC, os empregadores sérios nunca pedem dinheiro para te darem um emprego. Um pedido de dinheiro, um cheque para depositar ou um documento de identificação antes de haver uma oferta é o ponto em que paras.
- Usa uma palavra-passe longa e única em cada plataforma e ativa a autenticação multifator sempre que existir. As orientações atuais do NIST privilegiam o comprimento em vez de símbolos obrigatórios.
- Uma VPN cifra o teu tráfego em Wi-Fi público. Não muda o país em que uma plataforma te vê, e tentar fazê-lo pode violar as regras da plataforma.
- A maioria dos roubos de contas começa com uma mensagem de aspeto banal. Vai à plataforma escrevendo tu o endereço, não através de uma ligação numa mensagem.
Descobre que plataformas pagam mesmo, antes de te candidatares
Todas as semanas: vagas verificadas e dados de pagamento para Brasil.
Grátis · 1 email por semana · Cancela quando quiseres
Como reconhecer uma burla de emprego
Um falso recrutador precisa de duas coisas: da tua confiança e de algo teu, normalmente dinheiro ou dados pessoais. As orientações da FTC sobre burlas de emprego descrevem os padrões, e aplicam-se também a ofertas falsas de treino de IA. Sete verificações, pela ordem em que as vais encontrar:
- A oferta promete muito dinheiro por pouco trabalho. A FTC diz que é quase de certeza uma burla.
- Pedem-te que pagues por alguma coisa. Formação, um kit inicial, uma licença de software ou equipamento contam todos. Um empregador a sério não te cobra para começares.
- Chega um cheque e dizem-te para enviares parte do valor. O conselho da FTC é nunca contares com um cheque que parece já compensado.
- O trabalho é receber e reenviar encomendas. Isso é uma burla, não um emprego.
- Pedem dados bancários ou um número de identificação antes de haver uma oferta. A FTC avisa que os dados entregues para um suposto "processamento salarial" podem levar a roubo de identidade.
- Não consegues confirmar quem é o recrutador. Pesquisa a empresa e o nome da pessoa juntamente com palavras como "burla" ou "reclamação", como sugere a FTC, e confirma que a plataforma da mensagem é aquela a que te candidataste.
- Pressionam-te para responderes depressa. A urgência é uma razão para abrandares e verificares.
Os nossos guias sobre como verificar se uma vaga remota é real, como reconhecer vagas legítimas de treino de IA e evitar burlas e sinais de alerta em entrevistas aprofundam cada um destes pontos. Para uma plataforma concreta, vê a Mercor é legítima? e a Micro1 é legítima?.
Se já pagaste ou partilhaste dados sensíveis, a página da FTC sobre o que fazer se foste vítima de burla lista os passos, e podes denunciar em ReportFraud.ftc.gov.
Uma palavra-passe para cada plataforma
Se reutilizares uma palavra-passe, uma fuga abre todas as contas que a partilham, e as contas que usas para receber são as que vale a pena roubar. O teu email costuma ser a via de recuperação de todas elas, por isso uma palavra-passe de email roubada é o pior cenário.
As orientações atuais do NIST para serviços que verificam palavras-passe (SP 800-63B-4) ajudam aqui, porque se afastam de hábitos que muita gente ainda segue:
- Uma palavra-passe que é o único fator deve ter pelo menos 15 caracteres. Quando é combinada com um segundo fator, o mínimo é oito.
- Os serviços não devem impor uma mistura de tipos de caracteres, nem forçar mudanças periódicas, a menos que haja indícios de comprometimento.
- Os serviços devem comparar as palavras-passe novas com listas de palavras-passe comuns e comprometidas, e devem permitir gestores de palavras-passe e a ação de colar.
Na prática, uma frase longa de palavras sem relação, única para cada plataforma, é mais forte e mais fácil de usar do que uma palavra-passe curta enfeitada com símbolos. Mudas quando tens motivo, por exemplo um aviso de fuga de dados.
Há três formas realistas de manter muitas palavras-passe únicas:
- O gestor incluído no navegador ou no telemóvel. Gratuito e já instalado, mas preso a uma família de dispositivos.
- Um gestor de palavras-passe independente, como o Bitwarden, o 1Password ou o NordPass. Funciona em vários dispositivos. A palavra-passe mestra passa a ser a chave de tudo, por isso tem de ser longa, única e protegida com um segundo fator.
- Um caderno em papel guardado em casa. Não pode ser atacado à distância, mas pode perder-se, estragar-se ou ser lido por quem te visite.
Escolhas o que escolheres, ativa a autenticação multifator. A FTC refere que ajuda a manter os burlões de fora mesmo quando têm a tua palavra-passe. Um email separado para as plataformas de trabalho também evita que uma fuga de uma loja online lhes chegue.
O phishing é uma das formas como muitas palavras-passe são roubadas. As orientações da FTC sobre phishing indicam que as empresas legítimas não enviam por email nem por SMS uma ligação para atualizares os teus dados de pagamento. Se uma mensagem disser que há um problema com a tua conta, fecha-a e contacta a empresa através de um site ou número que já conheças.
O infográfico abaixo lista o que deves deixar de fora de uma palavra-passe.
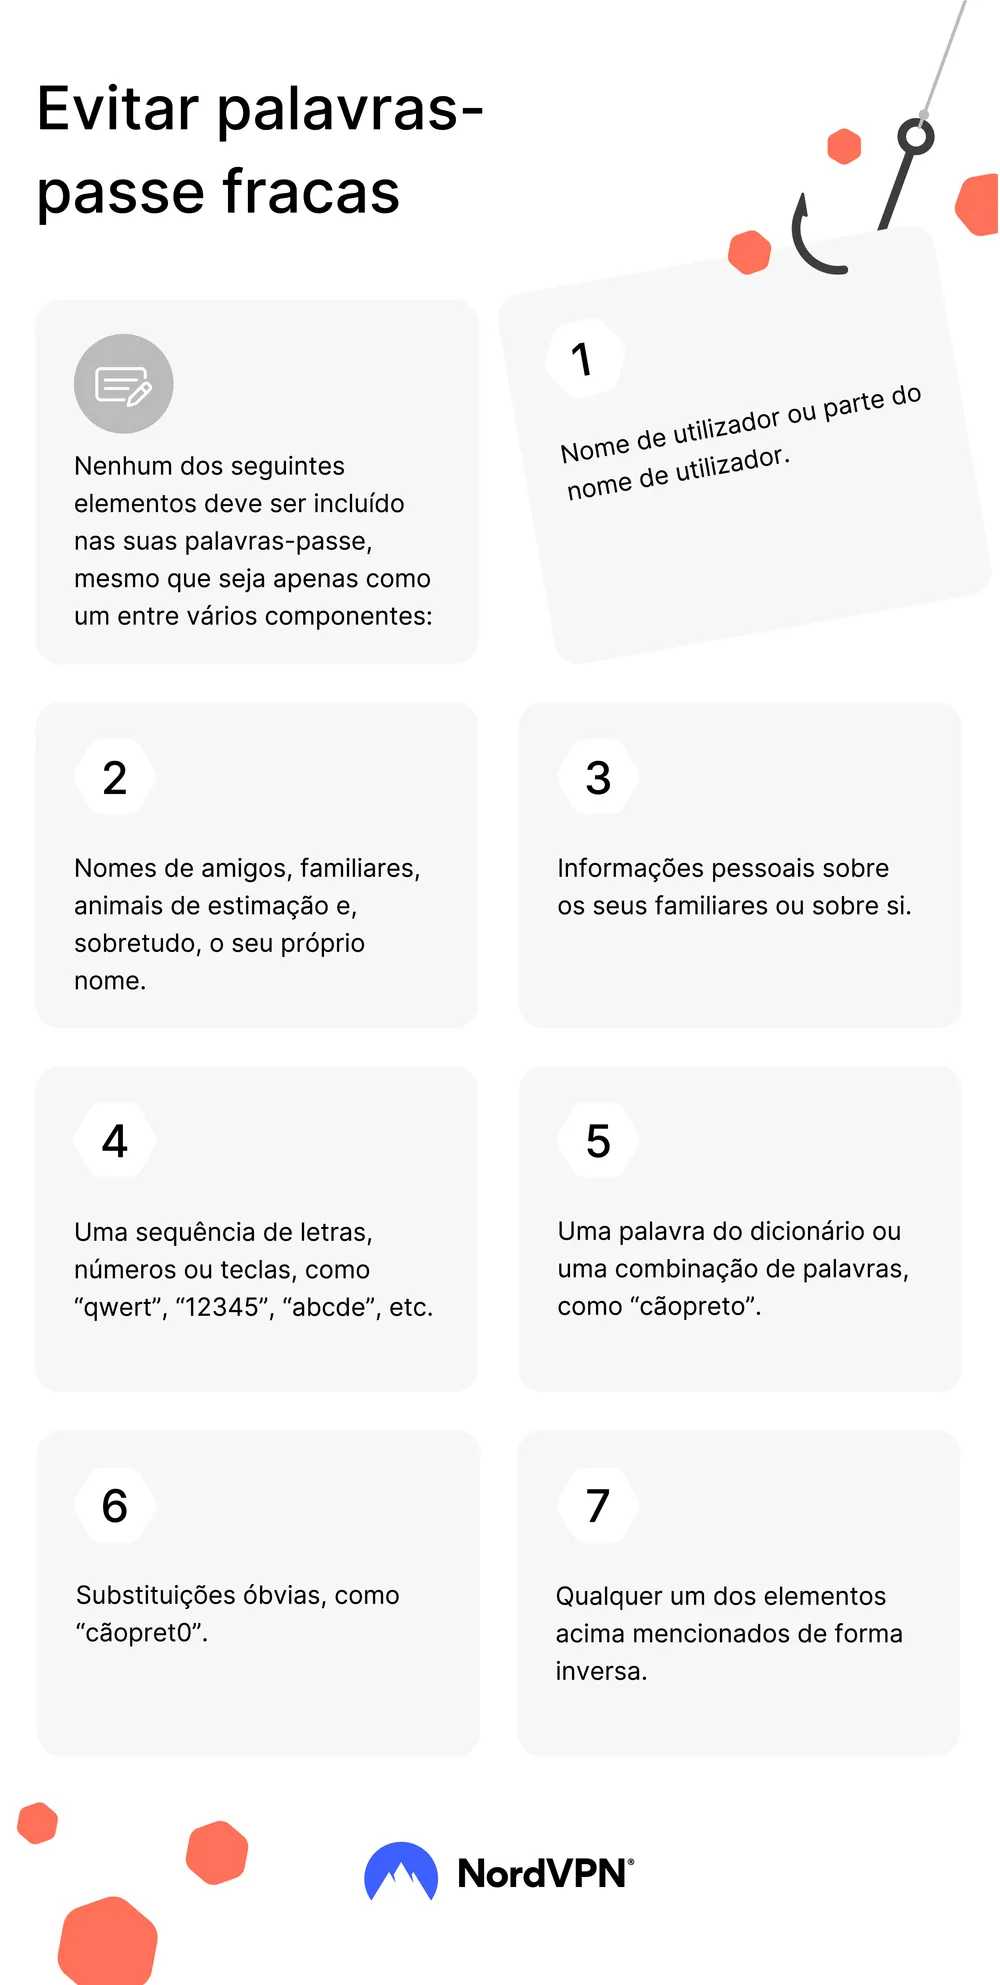
Imagem: NordVPN.
Precisas de uma VPN para trabalhar à distância?
Uma VPN cifra o tráfego entre o teu dispositivo e o fornecedor da VPN. Isso interessa em redes públicas. A FTC já avisou que o Wi-Fi público gratuito é muitas vezes inseguro, e as suas dicas sobre aplicações VPN descrevem-nas como uma forma de proteger a informação pessoal enviada por Wi-Fi aberto. Se trabalhas em cafés, aeroportos ou espaços partilhados, é um uso razoável.
Na rede de casa, uma VPN acrescenta muito menos. Não impede o phishing, não resolve uma palavra-passe reutilizada e não faz com que uma plataforma confie em ti.
Um ponto merece cuidado. Uma VPN pode fazer com que a tua ligação pareça vir de outro país, e há quem se sinta tentado a usá-la quando uma plataforma não está aberta na sua região. As plataformas podem verificar de onde trabalhas e quem és, e uma ligação que não coincide pode levar a uma revisão ou a um bloqueio. Lê as regras de cada plataforma antes de usares uma VPN nela e nunca uses uma para mudar o país a partir do qual te candidatas. Uma VPN protege a tua ligação. Não serve para cumprir uma regra de elegibilidade.
Se escolheres uma VPN, a FTC sugere pesquisar a aplicação antes de a descarregar, ler as permissões que pede, confirmar que cifra os teus dados e perceber se os partilha com terceiros.
Perguntas frequentes
O que devo fazer se cliquei numa ligação suspeita?
Atualiza o teu software de segurança e faz uma verificação. Depois muda as palavras-passe de todas as contas que usaste nesse dispositivo, começando pelo email, a partir de um dispositivo em que confies. Se partilhaste dados sensíveis, como dados bancários ou um número de identificação, a FTC indica o IdentityTheft.gov para os passos seguintes, e podes denunciar a mensagem em ReportFraud.ftc.gov.
É seguro usar um gestor de palavras-passe?
As orientações do NIST esperam que os serviços os permitam, porque tornam práticas as palavras-passe únicas. O risco passa para a palavra-passe mestra, por isso torna-a longa e única e acrescenta autenticação multifator ao próprio gestor. Guarda um método de recuperação num sítio seguro.
Posso usar uma VPN em plataformas de treino de IA?
Depende da plataforma. Algumas verificam a tua localização e identidade, e uma VPN pode causar problemas. Lê primeiro as páginas de ajuda da própria plataforma e, se não forem claras, pergunta ao suporte antes de te ligares por uma.
Limitações
Isto é informação geral, não uma auditoria de segurança nem aconselhamento profissional. As páginas da FTC são escritas para leitores nos Estados Unidos, e as orientações do NIST descrevem o que os serviços devem exigir, não o que cada plataforma faz. As regras das plataformas mudam, por isso confirma as atuais. Não podemos dizer-te se uma oferta em concreto é genuína.
Contas seguras são metade de uma boa candidatura. A outra metade é o teu CV, e podes verificá-lo gratuitamente em cerca de três minutos.
Fontes e leitura adicional
- FTC: Job Scams: como reconhecer e evitar burlas de emprego
- FTC: What To Do if You Were Scammed: o que fazer depois de uma burla
- ReportFraud.ftc.gov: denunciar uma burla à Comissão Federal do Comércio dos EUA
- NIST SP 800-63B-4: Authentication and Authenticator Management: Orientações atuais dos EUA sobre comprimento, regras de composição, mudanças forçadas e verificação contra palavras-passe comprometidas.
- FTC: How To Recognize and Avoid Phishing Scams: Conselhos da FTC para reconhecer mensagens de phishing, autenticação multifator e o que fazer se clicaste.
- FTC: FTC Provides Tips on Using VPN Apps: Dicas da FTC sobre aplicações VPN: pesquisar a aplicação, verificar permissões, cifragem e partilha de dados (fevereiro de 2018).
A SOJI é um quadro de vagas independente e não tem qualquer afiliação com a Mercor ou a Micro1. Se te candidatares através das nossas ligações de referência e fores contratado, a SOJI pode receber uma comissão, sem custo para ti, e isso não afeta as vagas que publicamos. Mais na página sobre nós.
O teu CV está pronto para candidaturas?
Verificação grátis: o teu score e o que corrigir, no ecrã.
ParceiroSe comprares através deste link, o SOJI pode receber uma comissão, sem custo extra para ti. Isto nunca altera o que escrevemos nem as vagas que listamos.
Um gestor de palavras-passe para todas as tuas contas
Se tens contas em várias plataformas, um gestor de palavras-passe ajuda-te a usar uma palavra-passe diferente em cada uma.
Ver o NordPass →Uma VPN para Wi-Fi público
Uma VPN cifra a tua ligação em redes públicas. Não muda o país com que uma plataforma te vê candidatar-te, e as plataformas podem restringir o uso de VPN. Lê primeiro as regras delas.
 Ver a NordVPN →
Descobre que plataformas pagam mesmo, antes de te candidatares
Todas as semanas: vagas verificadas e dados de pagamento para Brasil.
Grátis · 1 email por semana · Cancela quando quiseres
Vagas abertas relacionadas

Especialista Bilingue em Português (Brasil)
Função em regime de contrato para avaliar a naturalidade e a fluência de áudio em português (Brasil) no treino de sistemas de IA. Remoto, $30-$60/h.

Peritos Linguísticos em Vietnamita
A Mercor está a contratar peritos linguísticos em vietnamita para avaliar e melhorar os resultados de modelos de IA em vietnamita. Remoto, part-time, $30/h.
Especialista de Domínio em I&D Farmacêutica
Função a tempo inteiro (W-2) para rever tarefas de I&D farmacêutica e criar soluções de referência e benchmarks para um laboratório de IA de topo. Híbrido na Bay Area, CA, $75-$115/h.
Mais em Segurança e burlas
Mercor Instant Offer: o que significa e como verificar
O que as páginas de ajuda da Mercor dizem sobre as Instant Offers: onde encontrar uma, o que acontece depois de aceitares e como difere de "under review".
Ler maisComo Verificar se um Trabalho Remoto É Real: 8 Verificações
Oito verificações para saber se um trabalho remoto é real antes de partilhares dados pessoais, com orientações da FTC e o que fazer se foste burlado.
Ler maisMelhores Plataformas de Vagas Remotas: Como Avaliar Se São Fiáveis
Cinco testes para escolher uma plataforma de vagas remotas fiável, os tipos de plataformas e como combinar duas ou três fontes.
Ler mais