
Seguridad de las cuentas en el trabajo remoto: estafas, contraseñas y Wi-Fi público
Por SOJI Research · Actualizado 5 de noviembre de 2026
Por el equipo editorial de SOJI · Revisado el 5 de noviembre de 2026
La seguridad de las cuentas en el trabajo remoto se reduce a tres cosas: distinguir una oferta de trabajo real de una estafa, dar a cada plataforma su propia contraseña y saber qué hace una VPN y qué no. Quien trabaja en plataformas de entrenamiento de IA y de freelance corre más riesgo en estos tres puntos que la mayoría, porque el mismo correo electrónico, el mismo número de teléfono y los mismos datos bancarios están vinculados a varias cuentas a la vez.
Ideas clave
- Según la FTC, los empleadores honestos nunca te piden dinero para darte un trabajo. Una petición de dinero, un cheque para depositar o un documento de identidad antes de que haya una oferta es el punto en el que te detienes.
- Usa una contraseña larga y única en cada plataforma y activa la autenticación multifactor siempre que esté disponible. Las pautas actuales del NIST favorecen la longitud frente a los símbolos obligatorios.
- Una VPN cifra tu tráfico en una red Wi-Fi pública. No cambia el país desde el que una plataforma te ve, e intentarlo puede incumplir las normas de la plataforma.
- La mayoría de los robos de cuentas empiezan con un mensaje de aspecto rutinario. Entra en la plataforma escribiendo tú la dirección, no a través de un enlace en un mensaje.
Descubre qué plataformas pagan de verdad, antes de postularte
Cada semana: puestos verificados y datos de pago para tu país.
Gratis · 1 correo por semana · Cancela cuando quieras
Cómo reconocer una estafa de empleo
Un falso reclutador necesita dos cosas: tu confianza y algo tuyo, normalmente dinero o datos personales. La guía de la FTC sobre estafas de empleo describe los patrones, y también valen para las ofertas falsas de entrenamiento de IA. Siete comprobaciones, en el orden en que las encontrarás:
- La oferta promete mucho dinero por poco trabajo. La FTC dice que casi con seguridad es una estafa.
- Te piden que pagues por algo. Formación, un kit de inicio, una licencia de software o equipo cuentan todos. Un empleador real no te cobra por empezar.
- Llega un cheque y te dicen que envíes parte del dinero. El consejo de la FTC es no fiarte nunca de un cheque que parece ya cobrado.
- El trabajo consiste en recibir y reenviar paquetes. Eso es una estafa, no un empleo.
- Piden datos bancarios o un número de identificación antes de que haya una oferta. La FTC advierte de que los datos entregados para una supuesta "nómina" pueden llevar al robo de identidad.
- No puedes confirmar quién es el reclutador. Busca la empresa y el nombre de la persona junto con palabras como "estafa" o "queja", como sugiere la FTC, y comprueba que la plataforma del mensaje es aquella a la que te postulaste.
- Te presionan para que respondas rápido. La urgencia es una razón para ir más despacio y verificar.
Nuestras guías sobre cómo comprobar que un trabajo remoto es real, cómo reconocer trabajos legítimos de entrenamiento de IA y evitar estafas y señales de alerta en entrevistas profundizan en cada uno. Para una plataforma concreta, mira ¿es legítima Mercor? y ¿es legítima Micro1?.
Si ya pagaste o compartiste datos sensibles, la página de la FTC sobre qué hacer si te estafaron enumera los pasos, y puedes denunciarlo en ReportFraud.ftc.gov.
Una contraseña para cada plataforma
Si reutilizas una contraseña, una filtración abre todas las cuentas que la comparten, y las cuentas con las que cobras son las que más interesa robar. Tu correo electrónico suele ser la vía de recuperación de todas, así que una contraseña de correo robada es el peor escenario.
Las pautas actuales del NIST para los servicios que verifican contraseñas (SP 800-63B-4) son útiles aquí, porque se alejan de hábitos que mucha gente sigue practicando:
- Una contraseña que es el único factor debe tener al menos 15 caracteres. Cuando se combina con un segundo factor, el mínimo es ocho.
- Los servicios no deberían imponer una mezcla de tipos de caracteres ni forzar cambios periódicos, salvo que haya indicios de compromiso.
- Los servicios deberían comparar las contraseñas nuevas con listas de contraseñas comunes y comprometidas, y deberían permitir los gestores de contraseñas y el pegado.
En la práctica, una frase larga de palabras sin relación entre sí, única para cada plataforma, es más fuerte y más fácil de llevar que una contraseña corta adornada con símbolos. La cambias cuando tengas un motivo, por ejemplo un aviso de filtración.
Hay tres formas realistas de mantener muchas contraseñas únicas:
- El gestor integrado en tu navegador o teléfono. Gratuito y ya instalado, pero ligado a una familia de dispositivos.
- Un gestor de contraseñas independiente, como Bitwarden, 1Password o NordPass. Funciona en varios dispositivos. La contraseña maestra pasa a ser la llave de todo, así que debe ser larga, única y estar protegida con un segundo factor.
- Un cuaderno en papel guardado en casa. No se puede atacar a distancia, pero se puede perder, estropear o leer por quien te visite.
Elijas lo que elijas, activa la autenticación multifactor. La FTC señala que ayuda a mantener fuera a los estafadores incluso cuando tienen tu contraseña. Un correo aparte para las plataformas de trabajo también evita que una filtración de una tienda online les llegue.
El phishing es una de las formas en que se roban muchas contraseñas. La guía de la FTC sobre phishing afirma que las empresas legítimas no envían por correo ni por SMS un enlace para actualizar tus datos de pago. Si un mensaje dice que hay un problema con tu cuenta, ciérralo y contacta con la empresa a través de un sitio web o un número que ya conozcas.
La infografía de abajo enumera lo que debes dejar fuera de una contraseña.
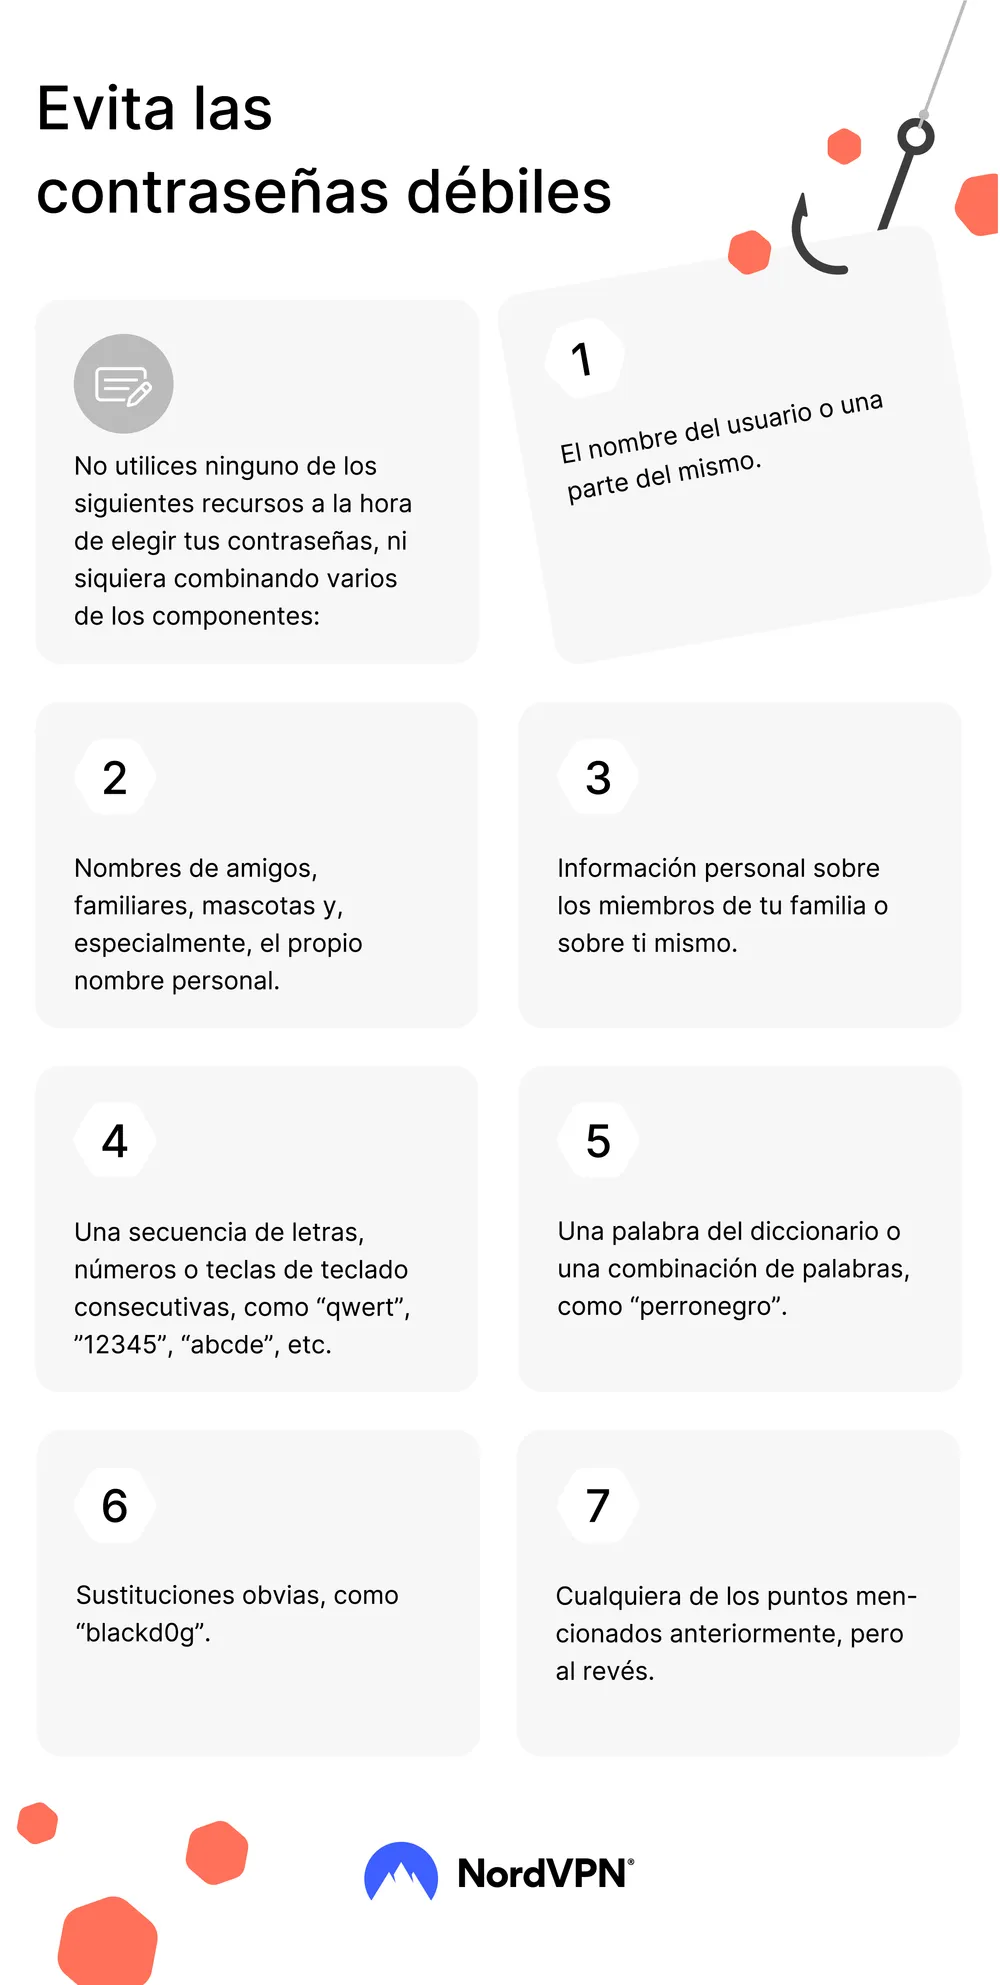
Imagen: NordVPN.
¿Necesitas una VPN para trabajar en remoto?
Una VPN cifra el tráfico entre tu dispositivo y el proveedor de la VPN. Eso importa en redes públicas. La FTC ha advertido de que el Wi-Fi público gratuito suele ser inseguro, y sus consejos sobre aplicaciones VPN las describen como una forma de proteger la información personal enviada por Wi-Fi abierto. Si trabajas desde cafeterías, aeropuertos u oficinas compartidas, es un uso razonable.
En tu red doméstica, una VPN aporta mucho menos. No frena el phishing, no arregla una contraseña reutilizada y no hace que una plataforma confíe en ti.
Un punto requiere cuidado. Una VPN puede hacer que tu conexión parezca venir de otro país, y hay quien se siente tentado a usarla cuando una plataforma no está abierta en su región. Las plataformas pueden comprobar desde dónde trabajas y quién eres, y una conexión que no coincide puede provocar una revisión o un bloqueo. Lee las normas de cada plataforma antes de usar una VPN en ella y no uses nunca una para cambiar el país desde el que te postulas. Una VPN protege tu conexión. No sirve para cumplir un requisito de elegibilidad.
Si eliges una VPN, la FTC sugiere investigar la aplicación antes de descargarla, leer los permisos que solicita, confirmar que cifra tus datos y averiguar si los comparte con terceros.
Preguntas frecuentes
¿Qué debo hacer si hice clic en un enlace sospechoso?
Actualiza tu software de seguridad y ejecuta un análisis. Después cambia las contraseñas de las cuentas que usaste en ese dispositivo, empezando por el correo, desde un dispositivo de confianza. Si compartiste datos sensibles, como datos bancarios o un número de identificación, la FTC remite a IdentityTheft.gov para los pasos siguientes, y puedes denunciar el mensaje en ReportFraud.ftc.gov.
¿Es seguro usar un gestor de contraseñas?
Las pautas del NIST esperan que los servicios los permitan, porque hacen viables las contraseñas únicas. El riesgo pasa a la contraseña maestra, así que hazla larga y única y añade autenticación multifactor al propio gestor. Guarda un método de recuperación en un lugar seguro.
¿Puedo usar una VPN en plataformas de entrenamiento de IA?
Depende de la plataforma. Algunas comprueban tu ubicación y tu identidad, y una VPN puede causar problemas. Lee primero las páginas de ayuda de la propia plataforma y, si no están claras, pregunta al soporte antes de conectarte con una.
Limitaciones
Esto es información general, no una auditoría de seguridad ni asesoramiento profesional. Las páginas de la FTC están escritas para lectores de Estados Unidos, y las pautas del NIST describen lo que los servicios deberían exigir, no lo que hace cada plataforma. Las normas de las plataformas cambian, así que comprueba las vigentes. No podemos decirte si una oferta concreta es genuina.
Unas cuentas seguras son la mitad de una buena candidatura. La otra mitad es tu CV, y puedes revisarlo gratis en unos tres minutos.
Fuentes y lecturas adicionales
- FTC: Job Scams: cómo detectar y evitar estafas laborales
- FTC: What To Do if You Were Scammed: qué hacer después de una estafa
- ReportFraud.ftc.gov: denunciar una estafa a la Comisión Federal de Comercio de EE. UU.
- NIST SP 800-63B-4: Authentication and Authenticator Management: Pautas actuales de EE. UU. sobre longitud, reglas de composición, cambios forzados y comprobación frente a contraseñas filtradas.
- FTC: How To Recognize and Avoid Phishing Scams: Consejos de la FTC para reconocer mensajes de phishing, autenticación multifactor y qué hacer si hiciste clic.
- FTC: FTC Provides Tips on Using VPN Apps: Consejos de la FTC sobre aplicaciones VPN: investigar la aplicación, revisar permisos, cifrado e intercambio de datos (febrero de 2018).
SOJI es una bolsa de empleo independiente y no tiene ninguna afiliación con Mercor ni con Micro1. Si te postulas mediante nuestros enlaces de referido y te contratan, SOJI puede recibir una comisión, sin coste para ti, y esto no afecta a las ofertas que publicamos. Más en la página Acerca de.
¿Tu CV está listo para candidaturas?
Revisión gratis: tu puntuación y qué corregir, en pantalla.
SocioSi compras a través de este enlace, SOJI puede recibir una comisión sin coste adicional para ti. Nunca cambia lo que escribimos ni las ofertas que listamos.
Un gestor de contraseñas para todas tus cuentas
Si tienes cuentas en varias plataformas, un gestor de contraseñas te ayuda a usar una contraseña distinta en cada una.
Ver NordPass →Una VPN para Wi-Fi público
Una VPN cifra tu conexión en redes públicas. No cambia el país desde el que una plataforma ve tu candidatura, y las plataformas pueden restringir el uso de VPN. Lee antes sus reglas.
 Ver NordVPN →
Descubre qué plataformas pagan de verdad, antes de postularte
Cada semana: puestos verificados y datos de pago para tu país.
Gratis · 1 correo por semana · Cancela cuando quieras
Empleos abiertos relacionados

Enfermero/a Registrado/a
Micro1 contrata enfermeros registrados con experiencia hospitalaria para ayudar a evaluar IA en tareas clínicas. Remoto, $60-$70/h.

Abogados y Expertos Jurídicos — Bolsa de Talento Global (Reino Unido, Alemania, Francia, España, Australia, Japón)
Mercor mantiene una bolsa de talento de abogados en ejercicio en Reino Unido, Alemania, Francia, España, Australia y Japón para revisar resultados jurídicos de IA. Remoto, $100-$140/h.
Experto de Dominio en I+D Farmacéutica
Puesto a tiempo completo (W-2) para revisar tareas de I+D farmacéutica y crear soluciones de referencia y benchmarks para un laboratorio de IA líder. Híbrido en la Bay Area, CA, $75-$115/h.
Más en Seguridad y estafas
Mercor Instant Offer: qué significa y cómo verificarla
Qué dicen las páginas de ayuda de Mercor sobre las Instant Offers: dónde encontrarlas, qué pasa al aceptar y en qué se diferencian de "under review".
Leer másCómo verificar que un trabajo remoto es real: 8 comprobaciones
Ocho comprobaciones para saber si un trabajo remoto es real antes de compartir datos personales, con la guía de la FTC y qué hacer si te estafaron.
Leer másMejores bolsas de empleo remoto: cómo saber si son fiables
Cinco pruebas para elegir una bolsa de empleo remoto fiable, los tipos de bolsas y cómo combinar dos o tres fuentes.
Leer más