
Kontosicherheit bei der Remote-Arbeit: Betrug, Passwörter und öffentliches WLAN
Von SOJI Research · Aktualisiert 5. November 2026
Von der SOJI-Redaktion · Geprüft am 5. November 2026
Kontosicherheit bei der Remote-Arbeit läuft auf drei Dinge hinaus: ein echtes Jobangebot von einem Betrug unterscheiden, jeder Plattform ein eigenes Passwort geben und wissen, was ein VPN leistet und was nicht. Wer auf KI-Training- und Freelance-Plattformen arbeitet, trägt an diesen drei Stellen mehr Risiko als die meisten, weil dieselbe E-Mail-Adresse, dieselbe Telefonnummer und dieselben Bankdaten gleichzeitig mit mehreren Konten verbunden sind.
Das Wichtigste in Kürze
- Laut FTC verlangen seriöse Arbeitgeber nie Geld dafür, dass du eine Stelle bekommst. Eine Geldforderung, ein einzulösender Scheck oder ein Ausweisdokument vor einem Angebot ist der Punkt, an dem du aufhörst.
- Nutze für jede Plattform ein langes, einzigartiges Passwort und aktiviere die Multi-Faktor-Authentifizierung überall, wo sie angeboten wird. Die aktuellen NIST-Empfehlungen setzen auf Länge statt auf erzwungene Sonderzeichen.
- Ein VPN verschlüsselt deinen Datenverkehr in öffentlichen WLANs. Es ändert nicht das Land, in dem eine Plattform dich sieht, und der Versuch kann gegen die Regeln der Plattform verstoßen.
- Die meisten Kontoübernahmen beginnen mit einer Nachricht, die unauffällig aussieht. Rufe die Plattform auf, indem du die Adresse selbst eingibst, nicht über einen Link in einer Nachricht.
Erfahre, welche Plattformen wirklich zahlen, bevor du dich bewirbst
Jede Woche: geprüfte Stellen und Gehaltsdaten für dein Land.
Kostenlos · 1 E-Mail pro Woche · Jederzeit abbestellbar
So erkennst du einen Job-Betrug
Ein falscher Recruiter braucht zwei Dinge: dein Vertrauen und etwas von dir, meist Geld oder persönliche Daten. Die FTC-Hinweise zu Job-Betrug benennen die Muster, und sie gelten auch für gefälschte KI-Training-Angebote. Sieben Prüfpunkte, in der Reihenfolge, in der du ihnen begegnest:
- Das Angebot verspricht viel Geld für wenig Arbeit. Die FTC nennt das fast sicher einen Betrug.
- Du sollst für irgendetwas bezahlen. Schulung, Starterpaket, Softwarelizenz oder Ausrüstung zählen alle dazu. Ein echter Arbeitgeber verlangt kein Geld für den Start.
- Ein Scheck kommt an und du sollst einen Teil davon weiterschicken. Der Rat der FTC lautet, sich nie auf einen Scheck zu verlassen, der bereits gutgeschrieben aussieht.
- Die Arbeit besteht darin, Pakete anzunehmen und weiterzuschicken. Das ist ein Betrug, kein Job.
- Vor einem Angebot werden Bankdaten oder eine Ausweisnummer verlangt. Die FTC warnt, dass Angaben für eine angebliche „Gehaltsabrechnung“ zu Identitätsdiebstahl führen können.
- Du kannst nicht bestätigen, wer der Recruiter ist. Suche nach dem Unternehmen und dem Namen der Person zusammen mit Wörtern wie „Betrug“ oder „Beschwerde“, wie die FTC rät, und prüfe, ob die Plattform in der Nachricht die ist, bei der du dich beworben hast.
- Du wirst gedrängt, schnell zu antworten. Zeitdruck ist ein Grund, langsamer zu werden und nachzuprüfen.
Unsere Ratgeber zu wie du prüfst, ob ein Remote-Job echt ist, wie du seriöse KI-Training-Jobs erkennst und Betrug vermeidest und Warnsignalen im Vorstellungsgespräch gehen auf jeden dieser Punkte tiefer ein. Für eine bestimmte Plattform siehe Ist Mercor seriös? und Ist Micro1 seriös?.
Wenn du schon gezahlt oder sensible Daten weitergegeben hast, listet die FTC-Seite Was tun, wenn du betrogen wurdest die Schritte auf, und du kannst den Fall unter ReportFraud.ftc.gov melden.
Ein Passwort für jede Plattform
Wenn du ein Passwort wiederverwendest, öffnet ein einziges Datenleck alle Konten, die es teilen, und die Konten, über die du bezahlt wirst, sind die lohnendsten Ziele. Deine E-Mail-Adresse ist meist der Wiederherstellungsweg für alle anderen, ein gestohlenes E-Mail-Passwort ist also der schlimmste Fall.
Die aktuellen NIST-Empfehlungen für Dienste, die Passwörter prüfen (SP 800-63B-4), helfen hier, weil sie von Gewohnheiten abrücken, denen viele noch folgen:
- Ein Passwort, das der einzige Faktor ist, sollte mindestens 15 Zeichen lang sein. Wird es mit einem zweiten Faktor kombiniert, liegt das Minimum bei acht.
- Dienste sollten keine Mischung aus Zeichentypen vorschreiben und keine regelmäßigen Änderungen erzwingen, außer es gibt Hinweise auf eine Kompromittierung.
- Dienste sollten neue Passwörter mit Listen häufiger und kompromittierter Passwörter abgleichen und Passwortmanager sowie das Einfügen erlauben.
In der Praxis ist ein langer Satz aus unzusammenhängenden Wörtern, einzigartig für jede Plattform, stärker und alltagstauglicher als ein kurzes Passwort mit Sonderzeichen. Du änderst es, wenn es einen Grund gibt, etwa eine Datenleck-Meldung.
Es gibt drei realistische Wege, viele einzigartige Passwörter zu verwalten:
- Der Manager in deinem Browser oder Smartphone. Kostenlos und schon vorhanden, aber an eine Gerätefamilie gebunden.
- Ein eigenständiger Passwortmanager, etwa Bitwarden, 1Password oder NordPass. Er funktioniert geräteübergreifend. Das Master-Passwort wird zum Schlüssel für alles, es muss also lang und einzigartig sein und mit einem zweiten Faktor geschützt werden.
- Ein Notizbuch aus Papier, zu Hause aufbewahrt. Es lässt sich nicht aus der Ferne hacken, kann aber verloren gehen, beschädigt werden oder von jedem gelesen werden, der zu Besuch kommt.
Was auch immer du wählst, aktiviere die Multi-Faktor-Authentifizierung. Die FTC weist darauf hin, dass sie Betrüger auch dann fernhält, wenn sie dein Passwort haben. Eine eigene E-Mail-Adresse für Arbeitsplattformen verhindert außerdem, dass ein Leck eines Online-Shops sie erreicht.
Phishing ist einer der Wege, auf denen viele Passwörter gestohlen werden. Die FTC-Hinweise zu Phishing halten fest, dass seriöse Unternehmen keine E-Mail oder SMS mit einem Link zum Aktualisieren deiner Zahlungsdaten schicken. Wenn eine Nachricht behauptet, mit deinem Konto stimme etwas nicht, schließe sie und kontaktiere das Unternehmen über eine Website oder Nummer, die du schon kennst.
Die Infografik unten zeigt, was in ein Passwort nicht hineingehört.
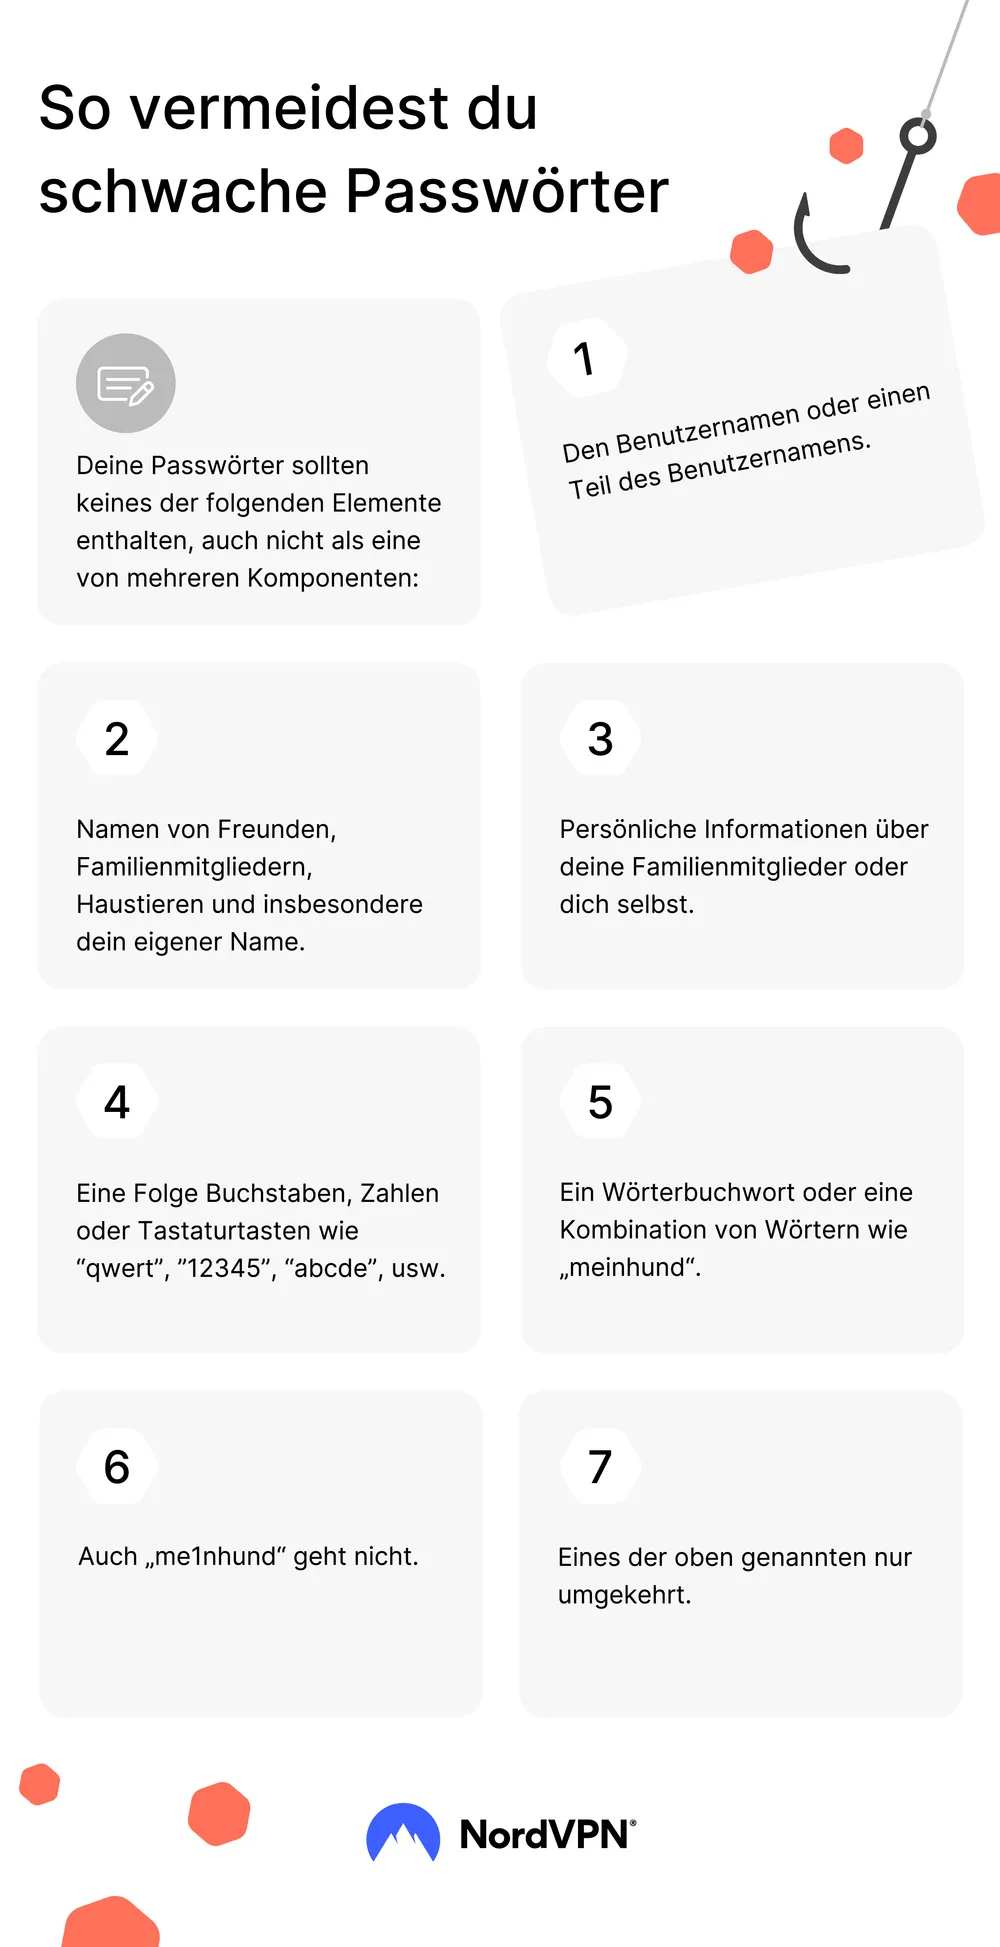
Bild: NordVPN.
Brauchst du ein VPN für die Remote-Arbeit?
Ein VPN verschlüsselt den Datenverkehr zwischen deinem Gerät und dem VPN-Anbieter. Das ist in öffentlichen Netzen wichtig. Die FTC hat gewarnt, dass kostenloses öffentliches WLAN oft unsicher ist, und ihre Tipps zu VPN-Apps beschreiben sie als Möglichkeit, persönliche Daten zu schützen, die über offenes WLAN gesendet werden. Wenn du in Cafés, an Flughäfen oder in gemeinsam genutzten Büros arbeitest, ist das eine vernünftige Nutzung.
In deinem Heimnetz bringt ein VPN deutlich weniger. Es stoppt kein Phishing, behebt kein wiederverwendetes Passwort und sorgt nicht dafür, dass eine Plattform dir vertraut.
Ein Punkt verlangt Vorsicht. Ein VPN kann deine Verbindung so aussehen lassen, als käme sie aus einem anderen Land, und manche sind versucht, das zu nutzen, wenn eine Plattform in ihrer Region nicht verfügbar ist. Plattformen können prüfen, von wo aus du arbeitest und wer du bist, und eine nicht passende Verbindung kann eine Überprüfung oder Sperrung auslösen. Lies die Regeln jeder Plattform, bevor du dort ein VPN nutzt, und nutze nie eines, um das Land zu ändern, aus dem du dich bewirbst. Ein VPN schützt deine Verbindung. Es ist kein Weg, eine Zulassungsregel zu erfüllen.
Wenn du ein VPN wählst, empfiehlt die FTC, die App vor dem Herunterladen zu recherchieren, die angeforderten Berechtigungen zu lesen, zu prüfen, dass sie deine Daten verschlüsselt, und herauszufinden, ob sie Daten an Dritte weitergibt.
Häufige Fragen
Was soll ich tun, wenn ich auf einen verdächtigen Link geklickt habe?
Aktualisiere deine Sicherheitssoftware und führe einen Scan durch. Ändere dann die Passwörter aller Konten, die du auf diesem Gerät genutzt hast, beginnend mit der E-Mail, von einem vertrauenswürdigen Gerät aus. Wenn du sensible Angaben wie Bankdaten oder eine Ausweisnummer weitergegeben hast, verweist die FTC für die nächsten Schritte auf IdentityTheft.gov, und du kannst die Nachricht unter ReportFraud.ftc.gov melden.
Ist ein Passwortmanager sicher?
Die NIST-Empfehlungen erwarten, dass Dienste sie zulassen, weil sie einzigartige Passwörter praktikabel machen. Das Risiko verlagert sich auf das Master-Passwort: Mach es lang und einzigartig und füge dem Manager selbst eine Multi-Faktor-Authentifizierung hinzu. Bewahre eine Wiederherstellungsmethode an einem sicheren Ort auf.
Kann ich auf KI-Training-Plattformen ein VPN nutzen?
Das hängt von der Plattform ab. Manche prüfen deinen Standort und deine Identität, und ein VPN kann Probleme verursachen. Lies zuerst die Hilfeseiten der Plattform und frage bei Unklarheit den Support, bevor du dich über ein VPN verbindest.
Einschränkungen
Dies sind allgemeine Informationen, kein Sicherheitsaudit und keine professionelle Beratung. Die FTC-Seiten richten sich an Leser in den Vereinigten Staaten, und die NIST-Empfehlungen beschreiben, was Dienste verlangen sollten, nicht was jede Plattform tut. Plattformregeln ändern sich, prüfe also die aktuellen. Wir können dir nicht sagen, ob ein bestimmtes Angebot echt ist.
Sichere Konten sind die halbe Bewerbung. Die andere Hälfte ist dein Lebenslauf, den du in etwa drei Minuten kostenlos prüfen kannst.
Quellen und weiterführende Links
- FTC: Job Scams: wie man Job-Betrug erkennt und vermeidet
- FTC: What To Do if You Were Scammed: was nach einem Betrug zu tun ist
- ReportFraud.ftc.gov: einen Betrug bei der US-Handelsbehörde FTC melden
- NIST SP 800-63B-4: Authentication and Authenticator Management: Aktuelle US-Empfehlungen zu Länge, Zusammensetzungsregeln, erzwungenen Änderungen und dem Abgleich mit kompromittierten Passwörtern.
- FTC: How To Recognize and Avoid Phishing Scams: FTC-Hinweise zum Erkennen von Phishing-Nachrichten, zur Multi-Faktor-Authentifizierung und dazu, was zu tun ist, wenn du geklickt hast.
- FTC: FTC Provides Tips on Using VPN Apps: FTC-Tipps zu VPN-Apps: App recherchieren, Berechtigungen, Verschlüsselung und Datenweitergabe prüfen (Februar 2018).
SOJI ist eine unabhängige Jobbörse und nicht mit Mercor oder Micro1 verbunden. Wenn du dich über unsere Empfehlungslinks bewirbst und eingestellt wirst, kann SOJI eine Provision erhalten, ohne Kosten für dich, und das beeinflusst nicht, welche Stellen wir veröffentlichen. Mehr auf der Über-uns-Seite.
Is your CV ready for applications?
Free check: your score and what to fix, on screen.
PartnerWenn Sie über diesen Link kaufen, kann SOJI eine Provision erhalten, ohne dass Ihnen Mehrkosten entstehen. Das ändert nie, was wir schreiben oder welche Stellen wir listen.
Ein Passwort-Manager für alle Ihre Konten
Wenn Sie Konten auf mehreren Plattformen haben, hilft ein Passwort-Manager dabei, für jedes ein anderes Passwort zu verwenden.
NordPass ansehen →Ein VPN für öffentliches WLAN
Ein VPN verschlüsselt Ihre Verbindung in öffentlichen Netzwerken. Es ändert nicht, aus welchem Land eine Plattform Ihre Bewerbung sieht, und Plattformen können die VPN-Nutzung einschränken. Lesen Sie zuerst deren Regeln.
NordVPN ansehen →Erfahre, welche Plattformen wirklich zahlen, bevor du dich bewirbst
Jede Woche: geprüfte Stellen und Gehaltsdaten für dein Land.
Kostenlos · 1 E-Mail pro Woche · Jederzeit abbestellbar
Ähnliche offene Rollen

Gesundheits- und Krankenpfleger (Registered Nurse) (m/w/d)
Micro1 stellt Registered Nurses mit stationärer Erfahrung ein, die helfen, KI bei klinischen Aufgaben zu bewerten. Remote, $60-$70/Std.

Linguistische Experten für Vietnamesisch (m/w/d)
Mercor stellt linguistische Experten für Vietnamesisch ein, um die Ausgaben von KI-Modellen auf Vietnamesisch zu bewerten und zu verbessern. Remote, Teilzeit, $30/Std.
Fachexperte Pharmazeutische Forschung und Entwicklung (m/w/d)
Vollzeitstelle (W-2) zur Prüfung von Aufgaben aus dem Bereich Pharma-F&E und zur Erstellung von Musterlösungen und Benchmarks für ein führendes KI-Labor. Hybrid in der Bay Area, CA, $75-$115/Std.
Mehr zu Sicherheit & Betrug
Mercor Instant Offer: Bedeutung und wie du ihn prüfst
Was Mercors Hilfeseiten zu Instant Offers sagen: wo du eines findest, was nach der Annahme passiert und wie es sich von "under review" unterscheidet.
WeiterlesenSo prüfst du, ob ein Remote-Job echt ist: 8 Prüfungen
Acht Prüfungen, ob ein Remote-Job echt ist, bevor du persönliche Daten teilst, mit FTC-Hinweisen und dem, was du nach einem Betrug tun kannst.
WeiterlesenDie besten Remote-Jobbörsen: So beurteilst du, ob sie seriös sind
Fünf Tests für eine seriöse Remote-Jobbörse, die Arten von Börsen und wie du zwei oder drei Quellen kombinierst.
Weiterlesen